運営:Next Life運営局(株式会社Rush up) 会社概要|編集方針
iPhoneに突然「このパスワードはデータ漏洩で検出されたことがある」「漏洩の危険性があるパスワード」と表示されると、多くの方は「今まさに不正アクセスされているのか」「全部のパスワードを変えるべきか」で手が止まります。この迷いの時間こそ、情報漏洩リスクを放置し、しかも何も前に進まないという最悪のロスです。
本記事では、iPhone パスワード漏洩警告の正体と仕組みを冷静に分解しつつ、「本物か偽物かの見分け方」と「どこまで対処すれば現実的に安心できるか」を一気に整理します。設定アプリの「セキュリティに関する勧告」から漏洩パスワードの一覧を出し、金融やメール、クラウド、SNSなどを優先度順に並べ替える具体的なステップも、スマホ片手でそのまま実行できる形で示します。
さらに、私物iPhoneと業務用アカウントがつながることで、中小企業やフリーランスの顧客情報やWeb・SNS運用にどんな芋づる式リスクが生まれるのか、現場で本当に起きているパターンを前提に、「全部変えろ」と「気にしすぎ」の中間にある現実的なラインを提示します。知恵袋を何件も回遊するより、この1本で「自分はどこまで何をすればいいか」がはっきりします。
iPhoneのパスワード漏洩警告は何を意味するのか?仕組みと通知の役割を理解する
「突然こんな画面が出た。これってもう乗っ取られているの?」──多くの方がここで一度心臓がヒヤッとします。ですが、この警告は「今まさに攻撃されている」よりも、「このままだと危ないから、今のうちに守りを固めて」という“早めの通知”であることがほとんどです。
iPhoneが「このパスワードはデータ漏洩で検出された」と表示する本当の理由
このメッセージは、Appleが勝手にあなたのアカウントをのぞき見しているわけではありません。仕組みを一言で言うと、世界中で起きた情報流出事件の「名簿」と、あなたのIDと暗号化されたパスワードの組み合わせを照らし合わせた結果です。
主なチェックポイントは次の通りです。
- 過去に大規模な情報漏洩を起こしたサービスのIDと一致していないか
- そのIDと同じパスワードを、別のサービスにも使い回していないか
- 辞書攻撃や総当たり攻撃で破られやすい弱い文字列になっていないか
つまり、「どこかのサービスから流出した“かもしれない”あなたのログイン情報が、今も現役で使われているので要注意です」というサインなのです。
「漏洩の危険があるパスワード」と「侵害されたパスワード」の違いをざっくり理解する
現場で混同されやすいのが、この2つの言葉です。意味の違いを整理すると、対応の優先順位もはっきりします。
| 表示のイメージ | 状態のイメージ | 緊急度 |
|---|---|---|
| 漏洩の危険があるパスワード | 弱い・使い回し・推測されやすい | 中〜高 |
| データ漏洩で検出された | 流出リストに「ID+パスワード」が載っている | 高 |
前者は「事故物件になりかけの家」、後者は「住所も鍵の形もネットに出回っている家」と捉えると分かりやすいです。どちらも放置は危険ですが、まずは後者から手を付けるのがセキュリティの鉄則です。
iCloudキーチェーンと外部データベースの照合で何が起きているのか
では、この判定はどこで行われているのでしょうか。ポイントはiCloudキーチェーンと外部の漏洩データベースの連携です。
仕組みを分解すると、次のような流れになります。
- あなたがSafariやアプリでログインしたIDとパスワードを、端末内とiCloudキーチェーンに暗号化して保存
- iOSが、暗号化した状態のまま、既知の漏洩データベースと「照合だけ」行う
- 一致や類似パターンが見つかった場合、設定アプリ内のセキュリティに関する勧告にカウントされる
ここで重要なのは、生のパスワードが外部に送られているわけではないという点です。数学的な“指紋”だけを突き合わせるイメージに近く、本人以外が元の文字列を逆算しにくい形で処理されています。
私の視点で言いますと、中小企業の現場でよくあるのは、「個人のiPhoneに仕事用クラウドや顧客管理のアカウントを入れっぱなしにしていて、そこのパスワードがまとめて警告対象になっているのに、本人は“ただの仕様だろう”と無視しているケース」です。これは、端末1台に会社の入り口の鍵を束ねてぶら下げている状態なので、真っ先に見直すべきサインになります。
このあと見るべきポイントは、本物か偽物かの見分け方と、「どのアカウントから手を付けるか」という現実的な優先順位付けです。画面の意味をここまで押さえておけば、少なくともパニックになる必要はありません。次のステップからは、落ち着いて具体的な対処に進めます。
パスワード漏洩警告の本物と偽物の見分け方と判定のコツ
突然の赤い警告画面に心臓がギュッと掴まれる感覚、よく分かります。ここを押さえておくと、「怖い」から「見れば分かる」に一気に変わります。
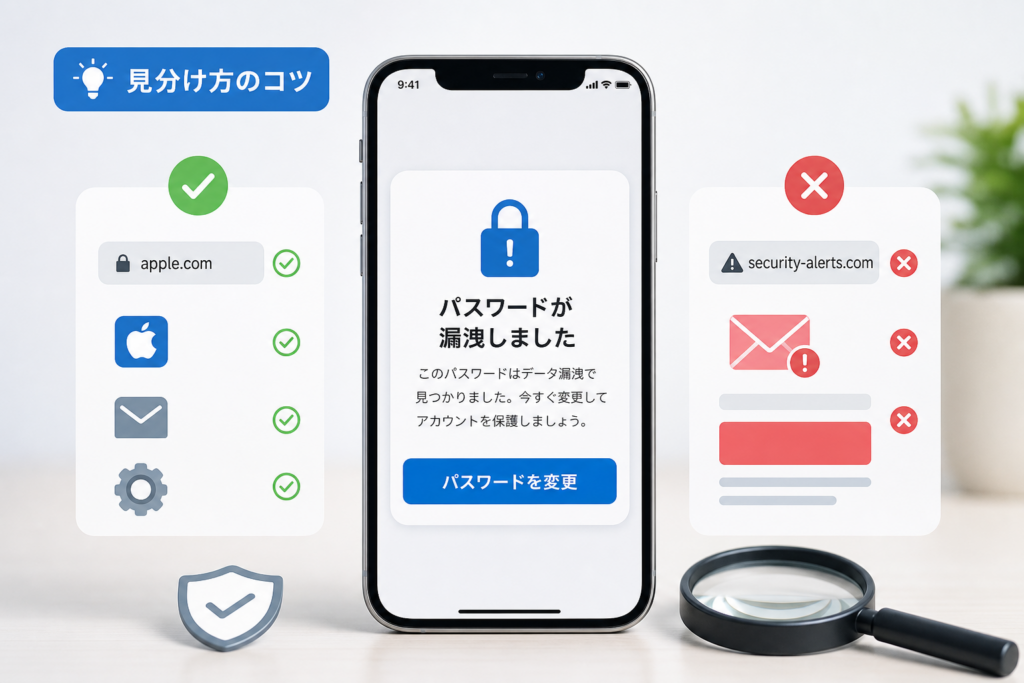
Safari上のポップアップと設定アプリ内の警告、画面構造で一発チェックするコツ
真っ先に見るべきは「どこに表示されているか」です。文章の内容より、画面の構造で判定した方が失敗しません。
本物と偽物の違いを整理すると次の通りです。
| 項目 | 本物の警告 | 偽警告・フィッシング |
|---|---|---|
| 表示場所 | 設定アプリ内のパスワード画面 | Safariやアプリ内の急なポップアップ |
| デザイン | iOS標準のシンプルなレイアウト | チカチカ動くバナーやカウントダウン |
| 文言のトーン | 落ち着いた説明口調 | 強い脅し文句や大げさな表現 |
| 操作先 | 設定アプリ内の詳細画面へ遷移 | 外部サイトへの誘導やアプリインストール |
特に意識してほしいポイントは次の3つです。
- ホーム画面から設定アプリを開き、パスワードをタップして「セキュリティに関する勧告」が出ているか確認する
- ブラウザ上に突然出た警告は、まずタブを閉じるかSafariを終了してから落ち着いて判断する
- 画面上部のURLバーに見慣れないドメインが出ている場合は、そこで操作を続けない
セキュリティ事故の相談を受けてきた私の視点で言いますと、「設定アプリに出ていない警告は、まず疑う」が現場での鉄則です。
「ウイルスが検出されました」系の日本語とURLで怪しさを判定する
偽警告の多くは、日本語とURLにほころびが出ます。内容より「雑さ」を見る感覚が役立ちます。
怪しいパターンは次の通りです。
- 「ウイルスが検出されました今すぐ削除してください」のように助詞が不自然で読みにくい
- 「3分以内に対応しないと写真や連絡先が削除されます」のような極端な脅し文句
- URLがapple.comではなく、apple-security-info.comのように単語を寄せ集めたドメイン
- 画面下に見慣れないプロファイルやアプリのインストールボタンが並んでいる
逆に、本物の案内は「今すぐこのアプリを入れてください」とは言いません。設定アプリ内で静かに情報を表示し、「パスワードを変更」「オプションを表示」といった操作だけを提供します。
本物のiPhoneパスワード漏洩警告を見たときに“絶対にやってはいけない”3つの行動
本物の警告でも、対応を間違えると被害が広がります。次の3つだけは避けてください。
- 慌てて同じパスワードを別の場所に再利用する
不安から「覚えやすいからこれで統一しよう」とすると、リスト型攻撃の格好の餌になります。特にメール、クラウド、金融系での使い回しは危険です。 - 怪しいメールやSMSのリンクからログインし直す
「セキュリティ確認のためログインしてください」というメッセージに、そのタイミングで乗せられやすくなります。ログインが必要な場合は、必ずブラウザやアプリを自分で開き直してからアクセスしてください。 - 業務アカウントの警告を“私物の問題”として放置する
個人用スマホと会社のクラウドやSNSが同じ端末でログインされていると、1件の漏洩が顧客情報や広告アカウントにまで波及します。業務用のメールや共有フォルダに関係するアカウントが警告対象なら、社内の担当者に必ず共有してください。
この3つさえ避ければ、「今すぐ端末が乗っ取られる」という事態はかなり抑えられます。次のステップは、設定アプリから漏洩が疑われるパスワードの一覧を確認し、重要度順に淡々と対処していくことです。焦りを整理に変える第一歩として、「どこに出た警告か」「URLは正しいか」「やってはいけない行動を踏んでいないか」の3点を、その場でチェックしてみてください。
iPhoneで漏洩パスワードを確認し優先度順に対処するステップ
「なんだこの赤い警告…」と心臓がドキッとしたら、ここからが落ち着いて巻き返すパートです。スマホ片手で、その場で整理していきましょう。
「設定→パスワード→セキュリティに関する勧告」で漏洩パスワード一覧を洗い出す
まずは、どこがどれだけ危ないのかを“見える化”します。
- iPhoneの設定アプリを開く
- 下にスクロールしてパスワードをタップ(Face IDやパスコードで認証)
- 画面上部のセキュリティに関する勧告をタップ
- 「漏洩の危険性があるパスワード」「このアカウントはデータ漏洩で検出」が付いたサービスを一覧で確認
ここでは慌てて全部変更しようとせず、件数とサービスの顔ぶれをざっと把握するだけで十分です。
私の視点で言いますと、この段階で「知らないサービス名」が出てくる人は、後で退会や連携解除もセットで考えた方が安全です。
金融・メール・クラウド・SNS…どこから変えるべきかの優先順位マップ
一覧が出たら、「どこから手を付けるか」を決めます。ポイントはお金と本人確認に近いものほど優先することです。
下の表を見ながら、自分の一覧を当てはめてください。
| 優先度 | カテゴリ | 代表例 | なぜ優先するか |
|---|---|---|---|
| S極高 | 金融・決済 | 銀行アプリ、クレカ、Pay系 | 即お金の被害に直結する |
| A高 | メール・Apple ID・携帯会社 | Gmail、キャリアメール、Apple ID | 他サービスのパスワードリセットに使われる“玄関” |
| B中 | クラウド・業務ツール | Google Drive、Dropbox、Slack | 顧客情報や社内ファイルが見られる可能性 |
| C中低 | SNS・広告・予約システム | X、Instagram、Meta広告、予約サイト | 乗っ取り時の炎上・なりすましリスク |
| D低 | EC会員・ゲーム・サブスク | 通販サイト、ゲームアプリ | クレカ登録の有無で優先度を調整 |
目安としては、SとAは当日中、BとCは1週間以内、Dは時間のあるときに順次が現実的です。
金融関連のパスワード保護は重要ですが、デジタル資産への関心も高まっています。将来の資産形成を考える上で、仮想通貨XRPに関する情報もヒントになるかもしれません。
参考:中年よ、XRPを抱け!
「このアカウントはデータ漏洩で検出」と出たときの具体的な変更手順と注意点
実際の変更は、「iPhone側でパスワードを変える」のではなく、元のサービスで変更してから、iPhoneに保存し直す流れが安全です。
- セキュリティ勧告の一覧から、変更したいサービスをタップ
- 表示されるユーザー名とサイトURL(またはアプリ名)を確認
- Safariやアプリでそのサービスに正規ルートでログイン
- アカウント設定やセキュリティ設定からパスワード変更画面へ
- iPhoneに自動提案される強力なパスワードをそのまま採用
- 変更完了後、「パスワードをアップデート」を選んでiPhone側にも保存
注意してほしいのは次の3点です。
- パスワードを以前と似た文字列にしない(末尾に数字を足すだけは論外)
- 同じパスワードを他サービスに使い回さない
- 可能なら同時に二要素認証もオンにする(SMSや認証アプリ)
特にメールやクラウドは、変更後にログイン履歴や接続中デバイスをチェックし、見覚えのないログインをログアウトさせるところまでやると安心度が一段上がります。
漏洩した可能性のあるパスワードを削除しても意味がないケースとは
よくある勘違いが、「勧告の一覧からアカウントを削除すれば安心」という対応です。次のようなケースでは、削除しても安全性は1ミリも上がりません。
- そのパスワードを、他のサービスでも使い回している
- 元のサービス側で、パスワードをまだ変更していない
- メールアドレスやIDはそのままで、履歴だけ消したいと思っている
一覧から削除しているのは「iPhoneのメモ帳を破り捨てている」のと同じで、インターネット上に流出した情報は残ったままです。
削除が意味を持つのは、次のようなときです。
- もう使わないサービスで、アカウント削除も完了している
- テスト用・一時利用などで、実害につながる情報を含まない
- パスワード管理を整理し、不要な登録を減らしたい
迷ったら、「このIDとパスワードで、どこかにお金・顧客・業務データがつながっていないか」を基準に考えると、削除してよいかどうか判断しやすくなります。
このように、どのアカウントから手を付けるかの優先度が整理できたら、実際の変更作業に入ります。パスワード管理の仕方や、変更をサポートする対策ツールの活用も、現場では欠かせません。
iPhoneのパスワード漏洩警告は過去の流出データとIDの照合結果であり、設定アプリのセキュリティ勧告から確認し、金融・メール・クラウドの順に優先度をつけて対処することが現実的な対応です。
- iPhoneのパスワード漏洩警告は今まさに乗っ取られている状態ではなく、過去の流出データと照合した早めの通知であり、設定アプリで本物か偽物かを判定できます。
- 金融・メール・クラウドなど重要度ごとの優先順位をつけることで、全部を一度に変える必要がなく現実的な対応ができます。
- 個人iPhoneに業務用アカウントが入っている場合は、1件の漏洩が顧客情報にまで波及するため、早期の把握と対応が企業リスク回避につながります。

この記事のテーマに合う商品を口コミ評価順に厳選しました。
| 【楽天】人気のiPhoneアクセサリー | |||
| 順位 | 👑1位 | 2位 | 3位 |
|---|---|---|---|
| 商品 |  |
 |
 |
| 商品名 | スマホケース 手帳型 全機種対応 手帳 ケース カバー iP | iPhone17 ケース 手帳型 iPhone17e ケース | スマホケース手帳型 全機種対応 レザー 手帳 カードホルダー |
| 評価 | ★4.55 18,677件 |
★4.59 16,057件 |
★4.43 13,410件 |
| 価格 | 999円 | 1,650円 | 1,980円 |
| 公式 | 楽天で見る | 楽天で見る | 楽天で見る |
パスワード漏洩が生じる理由と主な3つの原因パターン
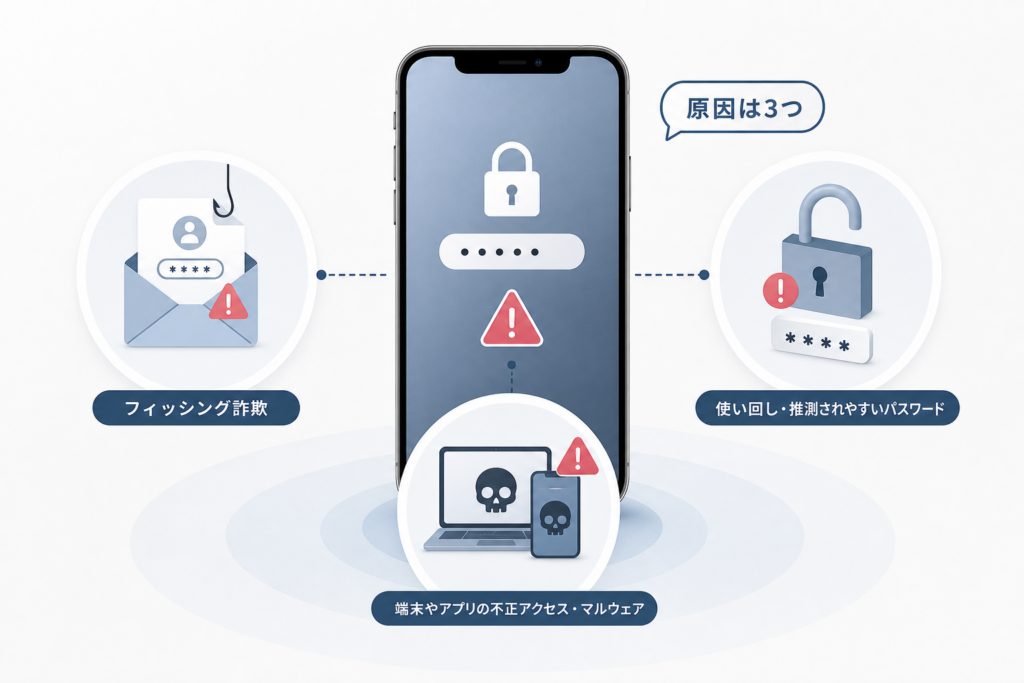
スマホ画面に「漏洩の危険がある」と出てくるパスワードは、適当に生まれたわけではありません。現場でトラブル相談を受けていると、ほぼ毎回同じ3パターンに行き着きます。
サービス側の情報漏洩と、ユーザー側のパスワード使い回しがセットで起きる現実
多くの人が誤解しているのは、「自分の端末がハッキングされたから漏洩した」と思い込む点です。実際には次の流れが王道パターンです。
- あるWebサービスやアプリから、会員のIDとパスワードが大量流出
- 攻撃者がそのリストをコピー
- 別のサービスで同じ組み合わせを総当たりでログイン試行
- パスワードを使い回している人だけが次々と突破される
現場で棚卸ししてみると、次のような状態が珍しくありません。
- プライベートのメールとクラウドとネットショッピングが同じパスワード
- 会社のチャットとファイル共有まで似た文字列で流用
- 退職者のアカウントがそのまま放置
まとめると、サービス側の漏洩と、ユーザー側の使い回しが「両輪」になった瞬間に、一気に被害が広がります。
ダークウェブで流通するIDとパスワードリストが、リスト型攻撃に使われるメカニズム
流出した情報は、そのまま放置されません。攻撃者の間で売買され、リスト型攻撃の材料になります。
| ステップ | 攻撃者側の動き | ユーザーに起きること |
|---|---|---|
| 1 | ダークウェブでIDとパスワードのセットを入手 | 自分のメールアドレスが知られた状態になる |
| 2 | 専用ツールで複数サイトに自動ログイン試行 | 夜中にログイン試行が一斉に走る |
| 3 | 成功したアカウントだけ抽出 | 金融やクラウドに「だけ」侵入される |
| 4 | 乗っ取りやなりすましに悪用 | 不正送金やスパム投稿が始まる |
ここでポイントになるのが、「端末は無傷でも、アカウントは破られている」というギャップです。スマホのウイルス対策で安心していても、IDとパスワードのセットを握られていれば、クラウドやメールは別経路から狙われます。
中小企業では、私物スマホから業務用クラウドにアクセスしているケースが多く、ひとつのメールアドレスが複数サービスの鍵になっている構造がよく見られます。この構造が続く限り、リスト型攻撃は止まりません。
「覚えられないから簡単にする」が、なぜセキュリティの穴ではなく“設計ミス”なのか
パスワード漏洩の相談で、ほぼ必ず出てくるのが「複雑にすると覚えられないから、結局いつも同じにしている」という一言です。ここで責めるべきはユーザーの記憶力ではなく、運用の設計です。
よくあるパターンを整理すると、次の通りです。
- 1つの短い文字列を、サービスごとに数字だけ変えて使う
- 紙のメモやスプレッドシートにパスワードを手入力で一覧管理
- 家族や社内で同じパスワードを共有してログイン
これらは一見「工夫」に見えますが、実際には次の3つの問題を抱えています。
- 規則性が読みやすく、攻撃者にとって推測しやすい
- 人が覚える前提なので、どうしても文字数が短く、脆弱になる
- 共有やメモの管理が人任せで、退職や紛失のタイミングで一気に漏洩リスクが跳ね上がる
パスワードは「覚えるもの」ではなく、「管理ツールと仕組みで守るもの」に発想転換する必要があります。
私の視点で言いますと、セキュリティが強い会社ほど、人が覚えられないレベルの長さと複雑さのパスワードを使い、その代わりにパスワード管理アプリやブラウザの自動入力を前提に設計しています。
つまり、「覚えられないから簡単にする」は個人の弱点ではなく、仕組み側の設計ミスです。面倒さをごまかしている限り、漏洩の危険があるパスワードは次々に量産され続けます。
金融・メール・SNS別の現実的なパスワード対処の優先順位
画面いっぱいに勧告が並ぶと、「全部今すぐ変えないと終わりだ…」と感じてしまいますよね。ですが、現場で本当にやっているのは、もっと地に足のついた片付け方です。
1日で全部変えるのは非現実…現場で使える“毎日5件ずつ方式”という分解思考
警告が20件や50件並ぶのは珍しくありません。これを一気に変更しようとすると、途中で挫折して放置→本当に危ないアカウントまで放置、という最悪パターンになりがちです。
そこでおすすめなのが、「毎日5件ずつ方式」です。
1日の流れはこのくらいが現実的です。
- 朝か夜、10分だけ時間を取る
- セキュリティに関する勧告の一覧を開く
- 上から優先度の高いものを5件だけ変更
- 終わった5件にメモアプリでチェックを付ける
この「5件」がポイントです。5件なら1件あたり2分ペースで終わるので、仕事や家事の合間でも続きます。現場では、「完璧に一度」より「そこそここまめに」のほうが、結果として被害リスクを大きく下げられます。
仕事・お金・本人確認・SNS・ゲーム…カテゴリ別に守りの厚さを変える
すべてのサービスを同じ重さで扱うと、時間も気力も足りません。先に「どこを分厚く守るか」を決めておくと、迷いなく手が動きます。
下の表を、自分のアカウント棚卸しの指標にしてください。
| カテゴリ | 代表例 | 被害の重さ | 優先度 | 対応の目安 |
|---|---|---|---|---|
| お金 | ネットバンキング、クレカ、決済アプリ | 直接の金銭被害 | 最優先 | 今すぐ変更+二要素認証必須 |
| 本人確認 | メール、携帯電話会社、Apple ID | パスワードリセットの玄関口 | 高 | 1〜3日以内に変更 |
| 仕事 | クラウドストレージ、顧客管理、社内チャット | 業務停止・情報漏洩 | 高 | 1週間以内に全見直し |
| SNS | X、Instagram、Facebookなど | なりすまし・炎上 | 中 | 優先度中。二要素認証は必須 |
| ショッピング | ECサイト、予約サービス | 不正注文 | 中 | 支払い情報登録の有無で判断 |
| エンタメ | ゲーム、動画配信、音楽アプリ | 時間とデータの損失 | 低 | 余裕のあるときに順次 |
特にメールアドレスと決済系はセットで狙われるので、「お金→メール→仕事→SNS→それ以外」の順番で5件ずつ片付けると効率が良いです。
パスワード変更だけで終わらせない、二要素認証とログイン履歴チェックの勘どころ
実務の現場で見るトラブルの多くは、「パスワードは変えたのに、それ以外がそのまま」というパターンです。ここを押さえるだけで、同じ労力でも防御力が一段上がります。
やることは3つだけに絞ります。
- 二要素認証(多要素認証)を必ずオンにする
- お金、本人確認、仕事、SNSは「パスワード+SMS」か「パスワード+認証アプリ」にしておきます。
- パスワードが万一ダークウェブに流出しても、ワンタイムコードがないとログインできません。
- ログイン履歴・接続デバイスを確認する
- 見慣れない国や端末からのアクセス履歴がないかチェックします。
- 心当たりのないセッションがあれば、すぐにログアウトしパスワード変更、可能ならサポートへ連絡します。
- ブラウザとクラウドの保存パスワードを整理する
- Safariや他のブラウザ、クラウドのパスワード管理機能に、同じIDとパスワードが複数残っていないか確認します。
- 古いものや使っていないサービスのログイン情報は、削除しておくと攻撃の入口を減らせます。
パスワードを強くするのは「鍵を太くする」作業です。二要素認証とログイン履歴の確認は、「玄関に監視カメラを付ける」イメージに近いものです。どちらか一方ではなく、太い鍵+監視カメラ+出入り記録をそろえることで、ようやく安心ラインに近づきます。
WebやSNSの運用現場を見てきた私の視点で言いますと、被害に遭ったケースの多くは、「全部を完璧に守れなかったから」ではなく、「本当に守るべき5〜10個を特定していなかったから」起きています。まずは、あなたのスマホとクラウドの中で守るべき中核アカウントを決め、そこから毎日5件ずつ、淡々と進めていきましょう。
個人iPhoneと業務アカウント連携時のパスワード漏洩リスク
「自分のスマホの話だから、会社には関係ない」と思った瞬間から、情報は一気に会社の外へこぼれ落ちていきます。現場で起きているトラブルは、ウイルスよりも“私物スマホと業務データのあいまいな境界線”が原因になっているケースが目立ちます。
テレワークと在宅勤務で増えがちな「私物スマホからのクラウドアクセス」の落とし穴
在宅勤務や移動中の作業で、私物の端末からクラウドにログインするケースは珍しくありません。ここで問題になるのは、端末よりもアカウントの権限の広さです。
たとえば次のような状態が重なると、一気にリスクが跳ね上がります。
- 社内クラウドに「全フォルダ閲覧可」の権限を付けたまま
- 私物の端末に業務用アカウントを保存
- 端末側のパスコードが生体認証のみ、数字が極端に単純
この状態で端末を紛失すると、「顧客リスト」「見積もりPDF」「社内共有資料」まで一気に第三者の手に渡る可能性があります。クラウドの権限設計と端末のロック強度は、必ずセットで見直す必要があります。
| 項目 | 低リスクな状態 | 高リスクな状態 |
|---|---|---|
| クラウド権限 | 必要なフォルダのみアクセス可 | 全社フォルダにフルアクセス |
| 端末ロック | 桁数の多いパスコード+生体認証 | 生体認証のみ、4桁コード |
| 保存設定 | 自動ログアウトあり | 常にログイン状態のまま |
私物の端末からアクセスする場合は、「そこから見える最も重いデータは何か」を一度棚卸ししてみることが重要です。
退職者の個人メールやSNSに業務用パスワードを紐づけたままにする危うさ
退職や担当変更のタイミングは、情報漏洩リスクが一気に噴き出すポイントです。私の視点で言いますと、次のような“後片付け漏れ”が残っている会社がまだまだ多く見受けられます。
- 業務で使っていたログイン情報の連絡先メールが、担当者個人のアドレスのまま
- 公式SNSアカウントの管理者に、退職者の個人アカウントが残ったまま
- パスワードリセット用メールが、前担当の私物アドレスに飛ぶ設定のまま
一度退職した人の端末に、会社のアカウント回復経路が残っていると、悪意がなくても事故の入口になります。担当が変わるたびに下記の3点をチェックリスト化しておくと、漏れをかなり防げます。
- パスワードリセット先のメール・SMS番号を会社管理のものに変更する
- SNSや広告アカウントの管理者から個人アカウントを外す
- 前任者の端末から業務用アカウントをログアウトし、保存済みパスワードを削除する
中小企業が最低限決めておくべき「私物スマホと業務データ」の境界線ルール
中小企業では、きっちりしたセキュリティポリシーよりも「なんとなく現場任せ」の運用が多く、その“なんとなく”がトラブルの温床になります。最低限、次の3つだけは会社としてルール化しておくことをおすすめします。
1. 私物端末でアクセスしてよいサービスの範囲を決める
- OK例: 社内チャット、スケジュール、閲覧専用のマニュアル
- NG例: 顧客リストが入ったスプレッドシート、経理システム、本番用サーバー
2. パスワードと認証の最低ラインを決める
- 端末ロックは桁数の多いパスコードと生体認証の併用を必須にする
- 業務アカウントへのログインは、必ず二要素認証を有効にする
- パスワードの使い回し禁止を“お願い”ではなく“規則”として明文化する
3. 退職・担当変更時の「アカウント棚卸し」を必ず実施する
- その人の端末から業務用アカウントをログアウト
- 所有する権限一覧を作り、引き継ぎ先か管理者に移管
- 利用しなくなった外部ツールのアカウントは削除
この3点を紙1枚レベルの簡単なドキュメントに落とし込み、入社時と担当変更時に必ず確認するだけでも、情報漏洩リスクは目に見えて下がります。端末のトラブルを「個人の問題」で終わらせず、「会社の資産を守る仕組み」の話として扱うことが、これからのテレワーク時代の前提になってきています。
SNS運用と広告アカウント乗っ取りの漏洩パスワードとの関連性
SNSやWeb集客の現場では、攻撃者は目立つところではなく、「ログインの通り道」だけを静かに狙うことが多いです。パスワード漏洩の警告を放置すると、そこから芋づる式に業務用アカウントまで侵入される流れが一気に加速します。
個人Instagramと会社公式アカウントが同じ端末でログインされると何が起きうるか
担当者の私物スマホで、個人Instagramと会社公式アカウントを切り替えて使うケースは珍しくありません。ここで個人側のパスワードが流出していると、次のような連鎖が起きやすくなります。
- 個人アカウントへの不正ログイン
- 同じ端末内のブラウザやアプリのログイン情報の探索
- 会社公式アカウントへのパスワードリセットやなりすまし
特に、個人用メールアドレスで公式アカウントの権限招待を受けているパターンは要注意です。メールが乗っ取られると、招待リンクの再送や権限追加を勝手に行われるリスクがあります。
代表的な危険な組み合わせを整理すると、次のようになります。
| 組み合わせ | よくある設定 | リスクのポイント |
|---|---|---|
| 個人Instagram × 会社Instagram | 同じアプリでアカウント切替 | 誤投稿・乗っ取り時の連鎖 |
| 個人メール × 公式SNS権限 | GmailやiCloudメールで招待 | メール乗っ取りから全SNSに波及 |
| 私物スマホ × 業務クラウド | iPhoneから顧客情報にアクセス | 端末紛失や家族利用からの漏洩 |
私の視点で言いますと、現場でトラブル相談を受けるとき、個人と業務のアカウント境界線があいまいな端末ほど、被害の範囲が読めなくなり復旧に時間がかかる印象があります。
分析ツールやSNS管理ツールの「サードパーティ連携」が意外な通り道になる理由
Web担当者やマーケティング担当は、投稿予約ツールや分析ツールを日常的に利用します。便利な半面、サードパーティ連携が“もう1本の侵入口”になっていることがよくあります。
- SNS管理ツールに、Facebook・Instagram・X・TikTokを一括連携
- アクセス解析ツールにGoogleアカウントでログイン
- 予約システムやフォームツールに管理者アカウントを接続
この時点で、攻撃者から見ると「1つ突破すれば複数サービスにアクセスできるおいしいアカウント」が出来上がってしまいます。特に危険度が高いのは、期限を決めずにフル権限で連携しているアカウントです。
| サードパーティ連携の状態 | 危険度 | 抑えるべき対策 |
|---|---|---|
| フル権限・期限なし | 非常に高い | 定期的な連携見直しと権限の分割 |
| 閲覧権限のみ | 中 | 投稿権限を別アカウントに分離 |
| 利用していないのに連携残存 | 極めて高い | すぐに連携解除とパスワード変更 |
ポイントは、「もう使っていないのに連携だけ残っている」状態をゼロにすることです。これはiPhoneのセキュリティ勧告で不要なパスワードを棚卸しするのと同じ発想で、ツール側の権限も定期的に整理する必要があります。
広告アカウントや予約システムが乗っ取られたときの拡散インパクトと信用失墜リスク
パスワード漏洩から一歩進んで、もし広告アカウントや予約システムまで乗っ取られた場合、被害は「ログインできない」に留まりません。現場でよく見かけるのは次のようなパターンです。
- 広告アカウントから、身に覚えのない海外向け広告が大量配信される
- 予約システムの管理画面から、顧客のメールアドレス一覧が外部送信される
- 公式サイトのタグ経由で不正なリダイレクトやフィッシングページに誘導される
このとき企業側が直面するのは、広告費の損失と信用の損失のダブルパンチです。
| 乗っ取られる対象 | 直接的な被害 | 二次的な被害 |
|---|---|---|
| 広告アカウント | 不正な広告費の消費 | 「怪しい広告を出す会社」という評判 |
| 予約システム | 顧客情報の流出 | 個人情報保護対応や謝罪コスト |
| SNS公式アカウント | 不審な投稿・DM送信 | フォロワー離脱と炎上リスク |
特に中小企業や個人事業主の場合、「担当者1人の私物スマホ」「1つのメールアドレス」「1つのパスワード」に多くの権限が集中しがちです。パスワード漏洩の警告は、その集中構造を見直すサインと捉えた方が賢明です。
まずは、iPhoneのセキュリティ勧告画面で業務に絡むサービスを洗い出し、SNS・広告・予約・顧客管理のどこにつながっているアカウントなのかをメモレベルでもよいので整理することをおすすめします。それだけでも、どこから優先的に守るべきかが一気にクリアになります。
万が一、情報漏洩が深刻なトラブルに発展し、自社だけでの対応が難しい場合は、専門家への相談も一つの手です。サイバー調査などに対応している探偵事務所の情報も参考になるかもしれません。
参考:東京都豊島区池袋の”実力派探偵事務所”【総合探偵社Beerus‐ビルス】全国対応
パスワード管理と漏洩対策の現場的なチェックリスト
思いつきの対策では、セキュリティは守れず、仕事のスピードも落ちます。攻めるためにこそ、守りを仕組みにしてしまう発想が必要です。
個人ユーザー向け:iPhoneで今週中にやっておきたい5つのセキュリティ勧告クリア手順
まずは、スマホ片手で「今週中に終わるライン」まで一気に片付けます。
- 設定アプリを開く
- パスワード → セキュリティに関する勧告 をタップ
- 「漏洩」「再利用」「簡単すぎる」をざっくり仕分け
- 重要サービスから順にパスワード変更
- 変更したサービスはメモアプリやパスワード管理アプリに整理
優先順位は次の表が目安になります。
| 優先度 | カテゴリ | 代表例 | ねらわれた時の被害感覚 |
|---|---|---|---|
| S | 金融 | ネット銀行、クレカ | お金が直接動く |
| A | メール | Gmail、iCloudメール | ほぼ全サービスの鍵 |
| B | クラウド | iCloud、Googleドライブ | 写真・顧客ファイル流出 |
| C | SNS | X、Instagram | なりすまし・炎上 |
| D | エンタメ | ゲーム、動画配信 | 時間は痛いが致命傷ではない |
全部を一気に変えようとせず、S→A→Bを「毎日3〜5件ずつ」処理していくと現実的です。
中小企業・フリーランス向け:社内ルールと運用フローに落とし込むための棚卸しリスト
個人のスマホトラブルが、そのまま会社の事故になるケースが増えています。現場で確認しておきたいのは、次の棚卸しです。
- 私物スマホからアクセスしている業務サービス
- クラウドストレージ
- メール・チャット
- 会計・予約システム
- アカウント共有の有無
- 1つのIDを複数人で使っていないか
- 退職者がログインできる状態を放置していないか
- パスワード管理方法
- 担当者の頭の中だけ
- 個人のメモアプリや紙のノート
- 共有パスワード管理ツール
最低限、次の3つはルール化しておくと事故が激減します。
- 業務用サービスは、私物と別メールアドレス・別パスワードで登録
- 退職・担当変更時は「アカウント停止チェックリスト」で必ず確認
- パスワードは担当者個人の端末にだけ保存しない(管理ツールか共有台帳で一元管理)
私の視点で言いますと、ここをサボっているチームほど、ある日突然「誰もログインできない」「顧客情報に見覚えのないアクセス」が発生しがちです。
専門ベンダー任せにしない、自社でコントロールできる範囲のセキュリティ設計思考
UTMやウイルス対策ソフトは「フェンス」ですが、日常的に開け閉めする門はパスワードと認証です。この「門」の設計を自社でコントロールできるようにしておくと、被害も復旧時間も大きく変わります。
押さえるポイントは3つです。
- 入口の数を把握する
- 会社として使っているクラウド・SNS・業務アプリを一覧化
- それぞれ「誰の端末から」「どのアカウントで」入っているかを整理
- 鍵の強さをカテゴリ別に変える
- 金融・メール・クラウドは長くて複雑+二要素認証を必須
- SNS・ツール類は「使い回さない」を徹底
- ゲームやエンタメは優先度を落としつつ、同じパスワードは避ける
- 異常に気づく仕組みを持つ
- ログイン通知メールを消さずに確認する習慣
- 見覚えのない端末・国からのアクセスはすぐパスワード変更
- 月1回、「重要アカウントだけ」ログイン履歴をチェック
専門ベンダーに任せるのは「フェンスの強化」までで十分なケースが多く、日々のパスワード管理と権限コントロールは、自分たちの手の届くところに置いた方が、スピードも安全性も上がります。
Webトラブル事例に見るパスワード漏洩警告の実務的な位置づけ
スマホ画面に出たあの警告は、多くの中小企業にとって「本当のトラブルが起こる数週間前の予告編」になっていることが少なくありません。派手なエラーは出ていないのに、気づいたら売上の心臓部が止まっている、そんなケースを何度も見てきました。
問い合わせや集客が突然止まる…裏側にあるアカウント・ログイン周りの典型トラブル
広告も止めていない、検索順位も大きく落ちていないのに、問い合わせだけがピタッと止まる。現場で掘っていくと、次のような「静かな事故」がよく見つかります。
| 表に出る症状 | 裏で起きていること | まず確認する場所 |
|---|---|---|
| ホームページからの問い合わせがゼロになる | 予約システムやフォームの管理アカウントがロック・乗っ取り | 管理画面へのログイン履歴と通知メール |
| Instagram経由の問い合わせが減る | 担当者の個人アカウントが乗っ取られ、ビジネスプロフィールが勝手に変更 | メールアドレス・電話番号の変更有無 |
| メールの返信が届かないとクレームが増える | iPhoneのメールアプリに保存されたパスワードが古く、再ログインできていない | 受信エラー通知と送信ログ |
問い合わせ減少を「最近のトレンドのせい」にして放置すると、気づいた時には顧客情報への不正アクセスや、勝手なパスワード変更まで進んでいることがあります。私の視点で言いますと、画面に出る警告は「売上の異変」と必ずセットでチェックした方が安全です。
SNS運用120社超の体制づくりで痛感する「ルールがないと、誰か1人の端末がボトルネックになる」現実
中小企業や個人事業主では、次のような運用が本当に多いです。
- 広報担当の私物スマホだけに、全SNSアカウントのログイン情報が入っている
- その担当者のiPhoneにだけ、パスワード管理アプリやブラウザの自動入力が設定されている
- 退職や長期休暇のたびに「ログインできないので広告が止まった」というヒヤリハットが起きる
ここに端末の警告が重なると、「その1台を落としただけで、会社全体のWebとSNSが人質に取られる」状態になります。
技術的な対策以前に、パスワードと権限を人ではなく仕組みで分散させることが、現場で最もコスパの良いセキュリティ対策です。
例えば次の3点だけでも、被害の広がり方は大きく変わります。
- 重要アカウントは、個人のメールではなく共通の業務用メールで登録する
- SNSや広告の権限は「オーナーアカウント+担当ごとのサブ権限」に分ける
- 担当者変更時は、iPhoneのパスワード保存一覧から業務アカウントを棚卸しして削除する
情報漏洩対策とビジネス成長を両立させるために、いま見直しておきたい“たった3つの視点”
セキュリティを強くすると、現場のスピードが落ちると感じる方も多いはずです。そこで押さえておきたいのが、次の3つの視点です。
- 技術の視点
- 二要素認証、ログイン通知、端末紛失時のリモートロックを必須設定にする
- 人の視点
- パスワードの使い回し禁止を「精神論」ではなく、パスワード管理ツールの導入という形で支える
- 運用の視点
- 退職・部署異動・外部委託の開始終了のたびに、「どの端末にどのアカウントの情報が残っているか」をチェックリスト化する
この3つを回し始めると、端末に出る警告は「怖いエラー」から「運用の抜け漏れを教えてくれるアラーム」に変わります。
画面の一文に振り回されるのではなく、ビジネス全体の安全装置として位置づけておくことが、結果的に売上とブランドを守る近道になります。
この記事を書いた理由
著者 – 伊藤 和則(nextlife事業部 責任者)
iPhoneの「パスワードが漏洩した可能性があります」という表示は、初めて見るとほとんどの方が固まります。私自身も、自分のPCでSNSに急にログインできなくなったり、インサイトが表示されない不具合に遭遇した際、「今この瞬間に乗っ取られているのか」「どこから手を付ければいいのか」が分からず、仕事の手が止まりました。
4,000社を超える中小企業の支援の中でも、問い合わせフォームや広告アカウント、予約システムのトラブルを追っていくと、発端がパスワード警告の放置だったケースが繰り返し出てきます。特に、私物iPhoneと会社のSNSやクラウドを同じパスワードで使っている企業では、一人の端末トラブルが会社全体の集客停止につながる危険を何度も見てきました。
この記事では、「全部今すぐ変えろ」と脅すのでも「気にしなくていい」と楽観するのでもなく、私が120社以上のSNS運用体制づくりで実際に現場に落とし込んできたやり方を基準に、今日から無理なく進められる現実的な対処ラインだけをまとめています。警告の意味を正確に理解し、個人と会社の両方を守るための一歩を、読者が自分で踏み出せる状態を作ることが、この文章を書いた目的です。
| 【楽天】人気のiPhoneアクセサリー | |||
| 順位 | 👑1位 | 2位 | 3位 |
|---|---|---|---|
| 商品 | |
|
|
| 商品名 | スマホケース 手帳型 全機種対応 手帳 ケース カバー iP | iPhone17 ケース 手帳型 iPhone17e ケース | スマホケース手帳型 全機種対応 レザー 手帳 カードホルダー |
| 評価 | ★4.55 18,677件 |
★4.59 16,057件 |
★4.43 13,410件 |
| 価格 | 999円 | 1,650円 | 1,980円 |
| 公式 | 楽天で見る | 楽天で見る | 楽天で見る |