運営:Next Life運営局(株式会社Rush up) 会社概要|編集方針
「コンピューターウイルス種類」を曖昧なままにしている中小企業は、パソコンとSNSを同時に止めるリスクを常に抱えています。動作が重い、見覚えのないブラウザ画面、怪しいウイルス感染警告が出ても、「セキュリティソフトも入っているし大丈夫だろう」と放置していないでしょうか。実際の現場では、ファイル感染型ウイルスやマクロ、ワーム、トロイの木馬、ランサムウェアなどの種類ごとの症状と感染経路を具体的に把握しているかどうかが、被害の大きさを分けます。
本記事では、広義のコンピュータウイルス種類を「一枚の地図」として整理し、代表的な名前一覧と、メール添付やURL、USB、ネットワーク、SNS経由の感染経路を実務目線で解説します。そのうえで、パソコンがウイルスに感染しているサインのチェック方法、感染したら電源オフやネットワーク切断をどう判断するか、セキュリティソフトでの駆除手順、バックアップからの復元の考え方までを一本の流れで押さえます。さらに、パスワード共有や私物PC、無料Wi-Fi、ブラウザ拡張機能など中小企業特有の「運用の穴」に踏み込んだ対策と、今すぐ使える社内ルールの組み立て方も提示します。この記事を読み終える頃には、自社のコンピューターウイルス対策をどこから、何から変えるべきかが明確になります。
コンピューターウイルス種類を地図として全体像を把握する
「どの脅威から守ればいいか分からない」という状態は、地図なしで迷路に放り込まれているのと同じです。まずは全体像を一枚の地図にして、どこにどんな敵がいるのかを整理していきます。
コンピューターウイルスとは何かと、広義のコンピューターウイルス種類の全体像をつかもう
現場では、細かい定義よりも「何をしてくる悪意のプログラムか」で分類した方が役に立ちます。広い意味では、次のようなマルウェアをまとめて扱います。
- パソコン内で増殖してファイルを壊すもの
- ネットワークを勝手に使って拡散するもの
- 情報を盗み出すもの
- データを暗号化して金銭を要求するもの
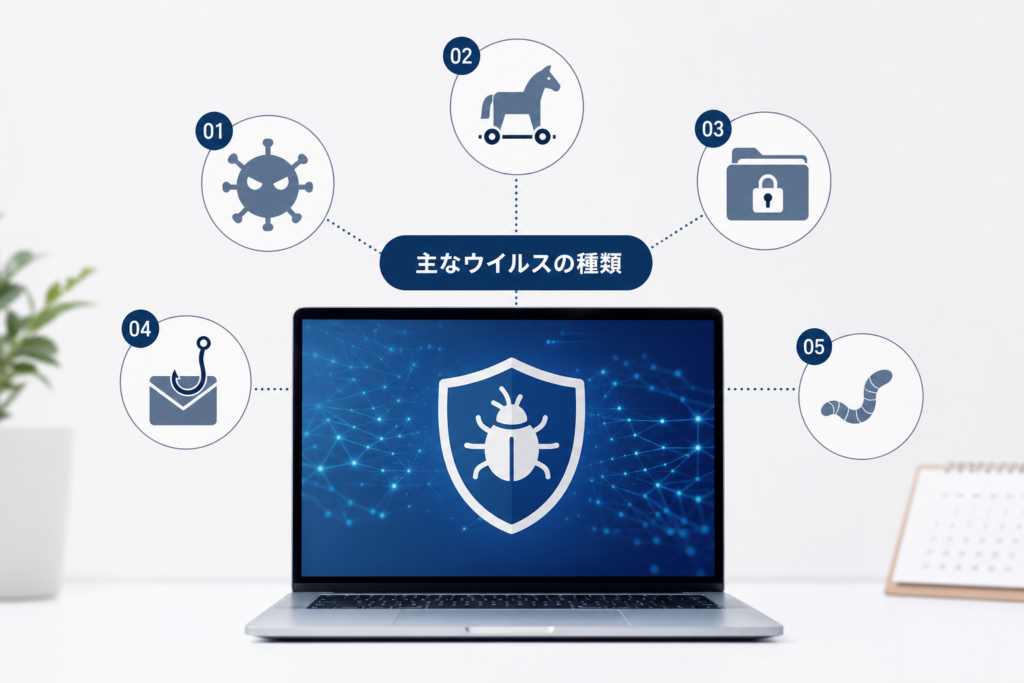
ざっくり整理すると、企業がまず押さえるべき種類は次の通りです。
| 分類の軸 | 代表的な種類 | 主な目的 |
|---|---|---|
| 増え方 | ウイルス、ワーム | 拡散、破壊 |
| 侵入のしかた | トロイの木馬、偽ソフト | 密かに入り込む |
| やること | ランサムウェア、スパイウェア | 金銭、情報窃取 |
| 見せかけの機能 | アドウェア、不正ブラウザ拡張 | 広告、誘導 |
この「目的」と「侵入経路」をセットで覚えると、自社の弱点が一気に見えやすくなります。
ウイルスとワームとトロイの木馬とランサムウェアでは何がどう違うのか?
名前が多すぎて混乱しやすい部分を、現場での挙動ベースで整理します。
- ウイルス既存のプログラムやファイルに寄生し、実行されたタイミングで増殖や破壊を行います。古典的ですが、添付ファイルやUSBで今も十分な脅威です。
- ワームファイルに寄生せず、自力でネットワークを移動します。脆弱なLANやWi-Fiがあるオフィスでは、1台の感染がフロア全体の停止に直結します。
- トロイの木馬無料ソフトや便利ツールを装い、ユーザー自身にインストールさせるタイプです。表向きはちゃんと動くため、総務やWeb担当が半年以上気付かないケースもあります。
- ランサムウェアデータを暗号化して「身代金」を要求するタイプです。バックアップとネットワーク分離の設計が甘い企業ほど、一撃で業務が止まります。
私の視点で言いますと、中小企業で実際に大きな被害になりやすいのは「トロイの木馬+ランサムウェア」のコンボで、便利なツールだと思って入れたソフトが、数カ月後に暗号化攻撃の入口になっているパターンが目立ちます。
コンピューターウイルスデータの種類や、どんなファイルが狙われやすいのかを徹底チェック
どのファイルが狙われやすいかを理解すると、「開いていい添付かどうか」を瞬時に判断しやすくなります。
| 狙われやすいデータ | 具体例 | 現場での要注意ポイント |
|---|---|---|
| 実行形式 | .exe .bat .js | 無料ツールやアップデートを装う |
| Officeファイル | .docm .xlsm .pptm | マクロ付きは特に危険 |
| 圧縮ファイル | .zip .rar .7z | パスワード付きで検知をすり抜ける |
| スクリプト | .vbs .ps1 | 管理者権限で動きやすく被害が深刻化 |
| ブラウザ関連 | 拡張機能、ツールバー | 広告表示や偽の検索エンジンにすり替え |
現場あるあるとして、次のようなシグナルが出たら強い警戒が必要です。
- メール添付のWordやExcelを開くと「マクロを有効にしてください」と強く促される
- 無料のPDF変換ソフトを入れた直後から、ブラウザのトップページや検索エンジンが勝手に変わる
- パスワード付きzipで履歴書や請求書が送られてくるが、送信元と業務上のつながりがはっきりしない
こうした「ファイル形式」「表示される挙動」「送信元の文脈」をセットで見る習慣をつけることが、どんなセキュリティソフトよりも強力な一次防御になります。
代表的なコンピューターウイルス種類と現場での脅威実態
社内PCもSNSアカウントも、「昨日まで普通に動いていたのに、今日いきなりおかしい」。現場で起きるトラブルの多くは、教科書に載る分類とセットで理解すると、一気に筋道が見えてきます。
ファイル感染型ウイルスとマクロウイルスでOfficeファイルや添付ファイルがなぜ危ないのか
ファイルに寄生するタイプは、中小企業の「日常業務」をそのまま逆手に取ります。代表例として、古くからあるファイル感染型、WordやExcelのマクロを悪用するタイプが挙げられます。
よくあるリスクのポイントを整理すると、次のようになります。
| タイプ | 主なターゲット | 現場で起きがちな症状 |
|---|---|---|
| ファイル感染型 | 実行ファイル、ソフトウェア | 起動が極端に遅い、知らない常駐ソフトが増える |
| マクロウイルス | Officeファイル、添付ファイル | 開いただけで画面がフリーズ、謎のマクロ実行 |
メール添付の請求書や見積書を装ったファイルから侵入し、部署内の共有フォルダ経由で一気に拡散するケースが目立ちます。マクロを無効化せずに「有効にする」を反射的にクリックしてしまう運用は、真っ先に見直すべきポイントです。
ワームやネットワークウイルスがLANやWi-Fiに潜む驚きの感染経路
ワームは、人がクリックしなくても自力で広がるのが特徴です。社内LANやWi-Fiに1台でも脆弱なパソコンがあると、同じネットワーク内に一斉感染が起きやすくなります。
- 来客用Wi-Fiと社内ネットワークを分けていない
- Windowsやルーターの更新を放置している
- ファイル共有のアクセス権が「全員フルコントロール」になっている
こうした環境では、1台のノートPCからバックオフィス全体にまで被害が波及し、基幹システムやクラウドストレージのデータがまとめて狙われる危険があります。
トロイの木馬やスパイウェアやアドウェアで「便利な無料ソフト」ほど疑うべき本当のワケ
トロイの木馬は「便利なツールの顔をした侵入口」です。画面録画ソフト、PDF変換、動画ダウンロードなど、業務でちょっと使いたい無料ソフトに紛れやすいのが厄介な点です。
| 種類 | ねらい | よく現れるサイン |
|---|---|---|
| トロイの木馬 | 不正アクセスの足がかり | 送信していないのにメール送信量が増える |
| スパイウェア | IDやパスワードの盗み取り | SNSやクラウドに身に覚えのないログイン通知 |
| アドウェア | 強制広告配信、誘導クリック | ブラウザに勝手なツールバーやポップアップ |
「無料だから」「レビューが多いから」で即インストールする文化が根付いていると、気付かないうちに業務アカウントのログイン情報が抜かれ、SNSのなりすましやECサイトの不正注文へつながります。私の視点で言いますと、ブラウザ拡張機能とフリーソフトの棚卸しだけで、セキュリティリスクが一段下がる企業は驚くほど多いです。
ランサムウェアや世界一危険なウイルスランキングを正しく読み解くコツ
ランサムウェアは、ファイルを暗号化して「身代金」を要求するタイプで、ここ数年の主役と言ってよい存在です。世界一危険なウイルスランキングや、有名事件の名前だけが一人歩きしがちですが、中小企業が見るべきポイントは別にあります。
- 暗号化されるのはPCだけでなく、NASやクラウドストレージの同期データまで及ぶ可能性がある
- 最初の侵入は、地味なフィッシングメールやVPN機器の設定不備から始まるケースが多い
- 被害額は「復旧コスト+停止期間の売上減+信用低下」の合計で決まる
ランキングの記事は読み物としては面白くても、「自社でどこが弱いか」を教えてはくれません。自社のメール運用、バックアップの取り方、SNSやクラウドサービスのログイン管理といった、毎日の行動レベルに落とし込んでこそ、初めてリスクは下がります。現場で本当に怖いのは、有名な名前よりも、「よくある設定ミス」を静かに突いてくる攻撃だと押さえておくと判断を誤りません。
パソコンのウイルス感染症状をチェックリストで自己診断する
「なんか重い気がするけど、これって気のせい?」と思った瞬間が、実は勝負どころです。ここでは、現場で本当に多い症状だけをギュッと絞り、今日から自分でチェックできる形に整理します。
コンピューターウイルス種類ごとの典型的な症状で見抜く「これって感染?」
代表的なウイルスごとに、「パソコンで起きる現象」に落とし込むと次のようになります。
| 種類 | よく出る症状 | 現場での気付きポイント |
|---|---|---|
| ファイル感染型・マクロ系 | Officeファイルが勝手に増える、開くと警告が出る | 見積書テンプレだけサイズが異常に大きい |
| ワーム・ネットワーク系 | LAN全体で動作が急に重い | 1台だけでなくフロア全体が遅い |
| トロイの木馬・スパイウェア | 覚えのないログイン履歴、未知の常駐プログラム | SNSやクラウドに深夜のアクセス履歴 |
| ランサムウェア | いきなりファイルが開けず、身代金メッセージ | 共有フォルダのファイル名が一斉変更 |
特に中小企業で多い「見落としがちなサイン」は次の通りです。
- ブラウザ起動時のホームページが勝手に別サイトへ変わっている
- 見覚えのないツールバーや拡張機能が勝手に追加されている
- パソコン起動後、常にファンが全力で回りっぱなしで動作が重い
- メール送信箱に、自分が送っていない添付付きメールが並んでいる
私の視点で言いますと、これらが同時に2つ以上起きている状態は、社内では「要注意フラグ」として扱っています。
パソコンウイルス感染画面と偽警告はどこが違う?本当に触って大丈夫な場面とは
最近増えているのが、ブラウザ上の偽警告です。本物のセキュリティソフトの通知と混同しやすいので、次の見分け方を押さえてください。
- ブラウザのタブから鳴る大音量アラームやカウントダウンは、ほぼ偽物
- 画面を閉じさせないための全画面表示や「今すぐ電話」表示は偽警告の典型
- 文面に不自然な日本語や、OSと違うロゴが混在している場合も疑うべきポイント
逆に、「本当に触ってよい」場面は、インストールしているセキュリティソフトの通知エリアから静かに出ているポップアップです。この場合は案内どおりにスキャンを実行して問題ありません。
怖くなってクリックしてしまう前に、まず「×でブラウザを閉じる」「タスクマネージャーでブラウザを終了する」を習慣にすると被害をかなり抑えられます。
パソコンウイルス感染確認方法で無料でも上級者でもできるチェックとセキュリティソフト活用法
自己診断から一歩進めるために、無料でできる確認と、セキュリティソフトを使った確認を整理します。
無料でできる基本チェック
- インストール済みソフト一覧を見て、知らないソフトやツールバーをアンインストール
- ブラウザ拡張機能を確認し、覚えのないものをすべて無効化
- OSとブラウザ、Officeの更新を実行し、再起動後も症状が続くか確認
- クラウドサービスやSNSのログイン履歴を確認し、不審なアクセスがないかチェック
セキュリティソフトを使うときのポイント
- 「クイックスキャン」ではなく、時間がかかってもフルスキャンを実行
- 検出されたプログラムは、隔離を選び動作を止めたうえで業務影響を確認
- スキャン結果のログをスクリーンショットで残し、社内共有や外部サポートへの相談材料にする
上級者や担当者レベルであれば、タスクマネージャーやリソースモニターを使い、「常にCPUやネットワークを占有している謎のプロセス」がないかを見ると、バックグラウンドで悪意あるプログラムが動いていないかを早期に察知できます。
特に、中小企業では情シス専任がいないままパソコンとSNSを運用しているケースが多く、こうした小さなチェックの積み重ねが、売上に直結するWebやSNSの停止リスクを減らす最短ルートになります。
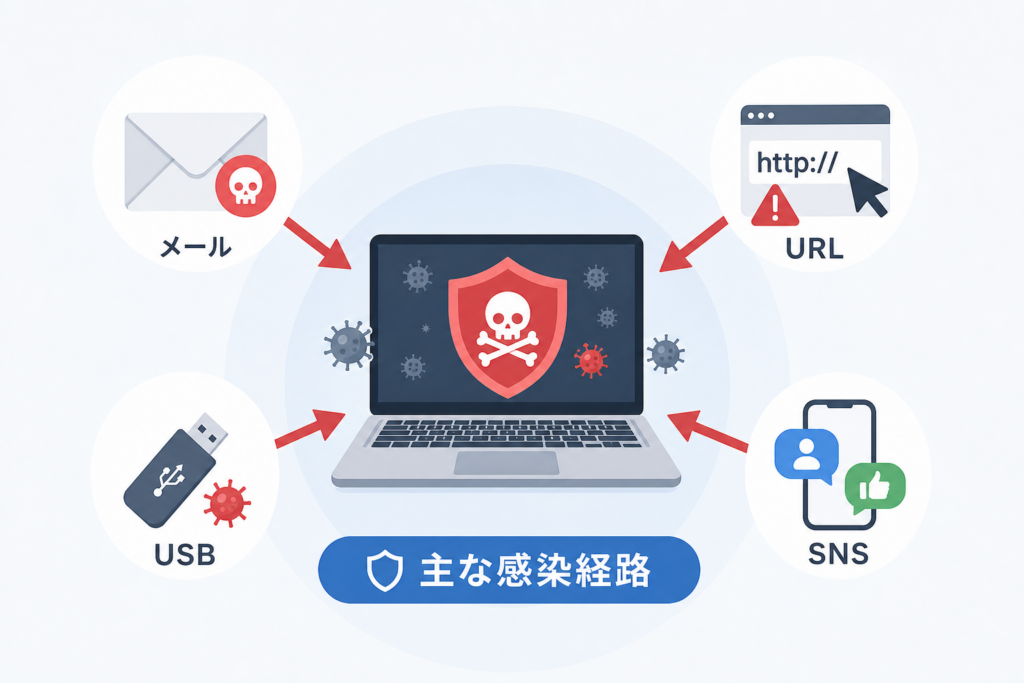
ウイルスの感染経路:メール・URL・USB・SNSからの侵入パターン
静かなオフィスで、誰かが1回クリックしただけでネットワーク全体が止まる。この「1クリック」の正体がどこから来るのかを、現場目線で分解していきます。
メール添付ファイルやURLリンクやマクロから攻撃が始まるMail経由感染のリアル
今でも最も多いのがメール経由の侵入です。見慣れた件名と署名で届き、次のパターンで攻撃が始まります。
- 添付ファイル(Word、Excel、PDF、ZIP)を開かせてマクロやプログラムを実行
- 本文のURLから偽サイトへ誘導し、情報を入力させる
- 「請求書」「見積書」「履歴書」など業務ワードを悪用
特にOfficeファイルのマクロは要注意です。最近の攻撃は、開いた瞬間は何も起きず、次回起動時にこっそりダウンロードとインストールを行うものもあります。
安全に仕事用メールを扱うための即席チェック軸を挙げます。
- 差出人アドレスのドメインが本物か
- 添付ファイルが本当に必要なやり取りか
- 本文の日本語に不自然さがないか
- 開く前にセキュリティソフトでスキャンしたか
「急いで対応してください」という文面ほど、一度立ち止まる習慣が有効です。
USBメモリや外付けHDDや共有フォルダで広がるオフィスあるある感染ルート
メール以外で目立つのが、社内の「便利グッズ」からの感染です。USBメモリや外付けHDD、社内共有フォルダは、パソコン同士をつなぐ“裏ネットワーク”になりやすいからです。
よくある流れは次の通りです。
- 自宅PCや私物PCで使ったUSBを、そのまま会社のパソコンに接続
- 得体の知れないフリーソフトを保存した外付けHDDを共有
- 感染済みのファイルを社内共有フォルダにコピーし、全員が閲覧
簡易的に危険度を整理すると、次のようになります。
| ルート | 危険度 | よくある落とし穴 |
|---|---|---|
| USBメモリ | 高 | 来客や外注から受け取ったものをそのまま使用 |
| 外付けHDD | 中 | 長年使い回しでウイルススキャン歴が不明 |
| 共有フォルダ | 高 | 1台の感染ファイルが全員に自動配布 |
USBは「持ち込めるLANケーブル」だとイメージしてください。挿す前にウイルススキャン、持ち込み元の確認、不要な自動実行機能の無効化は最低限の対策です。
SNSや偽ログイン画面やフィッシングがコンピューターウイルス感染経路になるサイバー攻撃の手口
Web担当やSNS担当の現場では、ウイルスや不正アクセスが「ログインできない」「インサイトが突然見られない」といった運用トラブルとして表面化するケースが増えています。
代表的なパターンは次の3つです。
- DMやコメントのURLから偽ログイン画面へ誘導
- 広告風の投稿から外部サイトへ飛ばし、マルウェアをダウンロードさせる
- 「あなたのアカウントが制限されました」と脅し、パスワード入力を迫る
私の視点で言いますと、複数人で同じアカウントにログインしている企業ほど、どの端末から異常が起きたのか追えず、対策が後手に回りがちです。業務用SNSは「誰が・どの端末で・どのネットワークから」ログインしているかを、一覧できる状態にしておくとリスクを一気に下げられます。
コンピューターウイルス感染経路統計で見えてくる「人」や「運用」が盲点になる瞬間
各種統計や事例を見ると、技術的な脆弱性よりも「人」と「運用」が感染経路になるケースが目立ちます。特に中小企業では次のような共通点があります。
- パスワードを複数人で共有し、メモやチャットに平文で保存
- 私物スマホや私物PCから業務アカウントへログイン
- カフェの無料Wi-Fiから重要なクラウドサービスに接続
- ブラウザ拡張機能や無料ソフトを、誰も管理せず好きにインストール
整理すると、攻撃者が狙っているのは「ソフトウェアの穴」だけではありません。
| 見落とされがちな弱点 | 具体例 |
|---|---|
| 人の行動 | 急いでいるときに添付やURLをそのままクリック |
| 運用ルール | アカウント共有・端末持ち込みルールが決まっていない |
| 可視化の不足 | 誰がどのツールにログインしているか把握できない |
技術的なセキュリティソフトは、あくまで最後の砦です。その手前で、メール・USB・SNS・ネットワークの使い方を「会社としてどうするか」決めておくことが、ウイルスそのものの種類を覚えるよりも、はるかに強力な防御になります。
ウイルス感染時の対応:電源オフ・ネットワーク切断・駆除手順
パソコンが急に重くなり、怪しい警告画面が出た瞬間から「時間勝負」が始まります。ここでの数分の判断が、被害ゼロか、会社全体のシステム停止かを分けます。
パソコンウイルス感染したら絶対に最初にやること!電源オフやネットワーク切断のポイント
最初にやることは「パニックにならず、被害の拡大を止める」ことです。
まず確認するポイント
- 社内ネットワークに接続しているか(LANケーブル、Wi-Fi)
- 共有フォルダやクラウドストレージを開いていたか
- 怪しいファイルを開いた直後か、ブラウザ閲覧中か
そのうえでの初動は次の優先度がおすすめです。
| 状況 | すぐやること |
|---|---|
| 社内LANやWi-Fiにつながっている | ネットワーク切断(LANケーブル抜く、Wi-Fiオフ) |
| 勝手に暗号化や大量コピーが進む | ネットワーク切断+電源オフを検討 |
| 動作は重いが操作できる | ネットワーク切断のみで電源は入れたままにする |
ランサムウェアのようにファイル暗号化が進んでいる場合、電源オフで「これ以上の実行」を止める選択もあります。ただし、証拠となるログが途切れることもあるため、社内にITに詳しい人がいれば必ず相談してからにしてください。
私の視点で言いますと、現場でよく見る悪手は「怖くてとりあえず再起動」です。再起動はウイルスの自動起動をトリガーにすることがあり、状況を悪化させるリスクがあります。
セキュリティソフトでのウイルスチェックや隔離や駆除の最適な流れ
ネットワークを切り離したら、落ち着いてウイルスチェックに進みます。ポイントは「自己判断で削除しない」「順番を決めて淡々と進める」ことです。
おすすめの流れ
- セキュリティソフトを最新の状態に更新
ネットワークを戻す必要がある場合は、感染端末だけでなく、別端末で定義ファイルを取得してUSBで持ち込む方法も検討します。 - クイックスキャンで全体像を把握
- どのファイル種別(Officeファイル、実行ファイル、メール添付)が狙われたか
- 脅威の種類(トロイの木馬、ワーム、スパイウェアなど)を確認
- フルスキャンで徹底チェック
- 外付けHDDやUSBも対象に含める
- ブラウザの拡張機能やツールバーも確認
- 検出結果を隔離してから、削除可否を判断
- 業務データに紛れたマクロウイルスは、削除前にバックアップの有無を確認
- 不明なプログラム名は、安易に「許可」しない
偽のウイルス感染警告(ブラウザ上のポップアップ)だったケースも多くあります。この場合は、ブラウザ自体をタスクマネージャーで強制終了し、表示された電話番号やURLには絶対にアクセスしないことが重要です。
復元が最後の砦!どうしても復旧できないときのリカバリーやバックアップのすすめ
駆除してもシステムの動作が不安定な場合や、ランサムウェアでデータが暗号化されてしまった場合は、「直す」より「戻す」発想に切り替えます。
現場で取りうる選択肢
- OSの初期化や工場出荷状態へのリカバリー
- クラウドストレージの履歴機能から、暗号化前のバージョンを復元
- 外付けHDDやNASに保存していたバックアップからのリストア
ここで威力を発揮するのが、日頃のバックアップ設計です。
| バックアップ方法 | ウイルス被害時の強さ |
|---|---|
| 同一PC内のみのコピー | 弱い(同時に暗号化される可能性が高い) |
| 外付けHDDに定期コピー | 中程度(接続中は一緒に感染するリスク) |
| バージョン管理付きクラウド | 強い(過去時点へ巻き戻しやすい) |
中小企業では「バックアップ担当」が曖昧なまま運用されているケースが多く、いざというときに「どこに何があるか誰も知らない」状態になりがちです。パソコンとSNSの運用ルールと一緒に、「どのデータを、どこに、いつバックアップするか」を1枚のシートにしておくことで、ウイルス感染時の復旧スピードは劇的に変わります。
ウイルス対策と予防策:セキュリティ運用の穴を塞ぐ方法
「セキュリティソフト入れてるから大丈夫」と思った瞬間から、攻撃者のターンが始まります。ここでは、現場で本当に効く“運用ベースの守り方”に踏み込みます。
OSやソフトウェア更新やセキュリティソフト更新を「やりっぱなし」にしない賢い運用術
更新は「入れること」より「入れ方」で差がつきます。特に中小企業では、更新がバラバラで穴だらけになりがちです。
代表的な失敗パターンを整理すると次の通りです。
| 状態 | 一見安全そうに見える理由 | 実際のリスク |
|---|---|---|
| 自動更新オンのみ | 何もしていないのに勝手に最新になる | 夜間に電源オフで更新されず、脆弱なまま |
| セキュリティソフト任せ | 常駐しているから安心と思い込む | 定義ファイル更新待ちの“空白時間”を狙われる |
| 旧バージョン温存 | 「トラブルが怖い」と更新を先延ばし | 既知の脆弱性を突かれる格好の標的 |
私の視点で言いますと、月1回の「更新タイム」を社内カレンダーに入れてしまう企業ほど、インシデント率が低くなります。OSと主要ソフト、セキュリティソフトを同じ時間帯にまとめてチェックし、「どの端末がどこまで更新済みか」を簡単な一覧で管理するだけでも、防御力は一気に変わります。
ポイントは次の3つです。
- 更新タイミングを決めて、担当者と予備日をセットで決める
- 重要な業務ソフトはテスト用PCで先に更新してから本番へ展開する
- 更新ログを1行でも良いので残し、「誰が・いつ・どこまでやったか」を見える化する
メールやウェブサイトを安全に使いこなすルール作りの秘訣
攻撃の入口は、相変わらずメールとブラウザです。難しいポリシーより、「現場で秒速判断できるか」が勝負どころになります。
日常で即使えるルールを、用途別にまとめます。
- メールの添付ファイル
- 拡張子が「.exe」「.bat」「.js」は業務で使わない前提で全てブロック
- Officeファイルに「マクロ有効」の表示が出たら、送信元に電話で確認するまで有効化しない
- メール本文のURL
- クリック前に、マウスオーバーで実際のドメインを確認
- 社名やサービス名と関係ないドメインなら、必ず別ルートで真偽確認
- ウェブ閲覧
- 管理画面やクラウドサービスは、ブックマークからのみアクセス
- 検索結果やSNS経由の「ログインはこちら」ボタンは使わない
SNS運用の現場では、「広告管理画面の偽ログインページ」から認証情報を盗られ、そこからパソコンにマルウェアを入れられるケースが目立ちます。ログインは必ず公式アプリや公式ブックマーク経由に限定するルールが有効です。
パスワード管理や二段階認証や端末管理で人と運用からコンピューターウイルス対策を強化する
技術的な防御をすり抜けた攻撃は、最後に“人の習慣”を突いてきます。特にパスワードと端末管理は、コストをかけずに大きな効果が出る領域です。
| 項目 | 最低ラインのルール | 一歩進んだルール |
|---|---|---|
| パスワード | 使い回し禁止・8文字以上 | 管理ツールで自動生成・共有は「閲覧のみリンク」で実施 |
| 二段階認証 | 主要クラウドとSNSに必ず設定 | 担当交代時は認証アプリの移管をチェックリスト化 |
| 端末管理 | 業務用と私物を分ける | 持ち出しPCにはフルディスク暗号化とリモートワイプ |
特に中小企業では、SNSアカウントを複数人で使い回すために、同じパスワードを紙やチャットで共有しているケースが少なくありません。この状態で誰かの私物スマホがマルウェア感染すると、アカウント乗っ取りから偽投稿、ブランド毀損まで一気に進みます。
現場でまず取り入れてほしいのは、次の3ステップです。
- 会社として「どのサービスのログイン情報を誰が持っているか」を棚卸し
- 共有アカウントはパスワードをリセットし、二段階認証を設定
- 私物PCや無料Wi-Fiからの業務ログインを禁止し、どうしても使う場合はVPNや仮想デスクトップを検討
攻撃者は高度なツールを使いますが、守る側は習慣とルールの積み重ねで十分対抗できます。一度整えた運用は、売上と信頼を守る“見えない保険”として効き続けます。
中小企業が陥るセキュリティの落とし穴とリスク
華やかなフォロワー数の裏側で、気付いたらアカウントがロック、広告アカウントも停止、社内PCは妙に重い…。現場で見ていると、攻撃者は「技術の穴」より「運用のスキ」を確実に突いてきます。この章では、その典型パターンを3つに絞って押さえます。
SNSアカウント複数人運用の罠!コンピューターウイルスや不正アクセスの連鎖を止めろ
SNSを複数人で運用するとき、次のような状態になっていないでしょうか。
- 同じIDとパスワードを何人もで共有
- メールアドレスも担当者個人のもの
- ログイン場所がオフィスPC、私物スマホ、カフェのPCとバラバラ
この状態は、攻撃者から見ると「どこから突破しても同じ鍵で全部開く家」です。さらに、プラットフォーム側からも不審なログインと判断されやすく、インサイト非表示や広告配信停止といった“運用トラブル”として表面化します。
代表的なリスクと対策を整理すると、次のようになります。
| 状態 | 起きやすいトラブル | すぐに取れる対策 |
|---|---|---|
| パスワード共有 | なりすまし投稿、勝手な広告出稿 | アカウントごとに担当者の権限を分ける、共通パスワード廃止 |
| ログイン元バラバラ | ロックや一時停止 | ログイン端末と場所を社内でルール化 |
| 個人メールで登録 | 退職時に引き継ぎ不能 | 公式ドメインの共通メールに変更 |
攻撃者はIDやパスワードを盗む目的で、不正なログイン画面やフィッシングメールを送りつけてきます。1人でも引っかかると、共有パスワードのおかげで全員分の入り口を明け渡すことになる点が、複数人運用の最大の落とし穴です。
私物PCや無料Wi-Fiで業務SNSへログインするリスクと簡単な対策ポイント
「ちょっと出先から投稿するだけだから」と、私物ノートPCやスマホ、無料Wi-Fiからログインする運用も危険度が高いパターンです。私の視点で言いますと、実務で多いのは次の流れです。
- 担当者がカフェの無料Wi-Fiで業務アカウントにログイン
- 通信が盗み見られたり、偽のWi-Fiアクセスポイントに接続
- IDやパスワードが抜かれ、後日なりすましログインが発生
最低限押さえたいポイントをチェックリストにすると、判断しやすくなります。
- 業務アカウントは社用PCと社用スマホだけでログインする
- 公共Wi-FiではVPNを使うか、そもそも業務ログインを禁止する
- ブラウザにパスワードを保存しっぱなしにしない
- 紛失時に即座にリモートワイプできる端末管理を導入する
「出先からも柔軟に投稿したい」というニーズは正しい一方で、運用ルールを決めずに自由にさせると、セキュリティのボトルネックになります。投稿の自由度と安全性のバランスを、会社として設計しておくことが重要です。
ブラウザ拡張機能や無料ソフトのインストールで気付かず汚染?見逃しがちな危険サイン
中小企業の端末を拝見すると、ブラウザ拡張機能と無料ソフトが「誰がいつ入れたか不明」のまま野放しになっているケースが目立ちます。ここが、ウイルスやスパイウェアの入り口になりやすいポイントです。
こんな症状が出ていたら、運用汚染を疑った方が安全です。
- ブラウザのホーム画面や検索エンジンが勝手に変わっている
- 見覚えのないツールバーやアイコンが表示されている
- 広告バナーの量が異常に増え、クリック先が怪しいサイトになる
- 「ウイルスに感染しました」とポップアップが頻発する
これらは、アドウェアや偽セキュリティソフトが入り込んだ典型パターンです。対策の優先順位は次の通りです。
- ブラウザ拡張機能を棚卸しし、用途と導入者が不明なものは削除
- 無料ソフトのアンインストールと、公式サイトからの再ダウンロードを徹底
- 信頼できるセキュリティソフトでフルスキャン
- 「インストール権限は管理者のみ」とする社内ルール化
現場では「動いているからそのまま」「便利だから消したくない」と放置されがちですが、ここを整理するだけで感染リスクは大きく下がります。WebとSNSで攻める前提として、「インストールの自由」ではなく「安全に運用するための管理」をベースラインに置くことが、これからの中小企業に求められる姿勢です。
セキュリティソフトだけでは不十分な理由と新しい対策の常識
「うちは怪しいサイトを開かないから大丈夫」
この一言が、実務の現場ではいちばん危ないフラグになっています。
「怪しいサイトに行かない=安全」はなぜもう通用しないのか?
今の攻撃者は、あからさまな怪しいサイトよりも、日常業務にまぎれ込む場所を狙います。具体的には次の3つです。
- Google検索で上位に出る一見普通のサイト
- 広告枠が乗ったニュースサイトやまとめサイト
- SNSの公式っぽいキャンペーンアカウント
攻撃側は、正規サイトの広告配信や改ざんを悪用して、安全そうなページの中にだけ罠のURLやスクリプトを混ぜます。
そのため「URLを直接入力しているから安全」「有名サイトだから安心」といった感覚は、もう防御になりません。
実務でよくあるのは、総務や広報担当が情報収集中に、表示されたバナーをうっかりクリックし、偽のウイルス感染警告やサポート詐欺ページに飛ばされるケースです。画面は本物のセキュリティソフトそっくりなので、冷静な基準がないと見分けがつきません。
デジタル環境での情報収集は多岐にわたります。趣味に関する情報も、信頼できるメディアから得ることが、安心してデジタルライフを楽しむヒントになるかもしれません。
参考:サバゲー情報局 – エアガン・モデルガンやサバゲー情報に特化したブログメディア
セキュリティソフトだけに頼るとやられやすい最新脅威や感染経路のリアル
セキュリティソフトは必須ですが、「入れてあるから大丈夫」という発想のままだと、運用の穴からウイルスが素通りします。現場で目立つパターンを整理すると次の通りです。
| やられ方のパターン | 起点になりやすい行動 | 見え方の特徴 |
|---|---|---|
| アカウント乗っ取り型 | パスワード使い回し・共有 | SNSのログイン不可、インサイト非表示、勝手な投稿 |
| クラウド・共有サービス経由 | 無料ストレージの安易な共有 | 不審な共有リンク、知らないファイルの増殖 |
| ブラウザ拡張機能・無料ソフト | 便利ツールのノリでインストール | 意味不明なツールバー、広告だらけ、動作が重い |
攻撃者は、セキュリティソフトが検知しにくい「グレーゾーン」を好みます。
例としては、次のような流れがあります。
- 無料のPDF変換ソフトや動画ダウンローダーを入れる
- 一緒に入ったアドウェアやスパイウェアがブラウザを乗っ取り
- 検索結果や広告を改ざんし、悪性サイトへ誘導
- そこからランサムウェアのダウンロードや、偽ログイン画面でIDパスワードを盗まれる
セキュリティソフト自体は動作していても、「怪しいソフトを入れない」「誰がどの拡張機能を入れてよいか決める」といった運用ルールがない環境では、防御力が一気に下がります。
Web支援やSNS運用をしている私の視点で言いますと、最初の兆候は「PCが重い」「ブラウザのトップページが勝手に変わった」「SNSで身に覚えのないログイン通知が来た」といった小さな違和感として現れることが多いです。
中小企業が今すぐ見直すべき社内ルールやチェックリストの作り方
専門部署がなくても、ルールとチェックリストを持つだけで被害は大きく減らせます。最低限整えておきたい観点を4つに分解します。
1. アカウント・パスワード運用
- SNSや広告、アクセス解析のIDを「個人アカウント」で作らない
- パスワード共有はパスワード管理ツールで行い、Excelや紙は禁止
- 重要なクラウドサービスは必ず二段階認証を有効化
2. 端末と接続のルール
- 私物PCや私物スマホから業務アカウントにログインしない
- 無料Wi-Fiから業務用メールやクラウドに入らない
- USBメモリは会社で許可したもの以外は接続禁止
3. ソフトウェア・ブラウザの管理
- OSとソフトウェア更新は「自動更新+月1回の確認」を担当者のタスクにする
- ブラウザ拡張機能と常駐ソフトは、半年に1度、一覧を出して不要なものを削除
- 無料ソフトは「導入前に申請」「導入後は一覧に登録」をルール化
4. 異常検知とエスカレーション
- 次のサインが出たら、ネットワークから切り離し、担当者に報告する基準を決めておく
- 偽のウイルス感染警告が突然表示される
- SNSやクラウドで身に覚えのないログイン通知
- ブラウザに見覚えのないツールバーや検索画面
これらをA4一枚のチェックリストに落とし込み、「新入社員入社時」「パソコン入れ替え時」「トラブル発生時」に必ず見返す仕組みにすると、セキュリティソフトの性能だけに頼らない、運用で守るセキュリティへと一段階レベルアップできます。
中小企業におけるセキュリティ対策や社内ルールの策定は、IT担当者にとって重要な役割です。もし、こうした専門知識を活かして社内SEとして活躍したいと考えているなら、以下の情報もヒントになるかもしれません。
参考:社内SEへの転職応援ブログ | IT職経験者が社内SEへの転職の成功ポイント、社内SEに関する基礎的な知識を紹介します。
安全に攻めるデジタル運用への実践的なアプローチ
Web支援やSNS運用の現場で繰り返し起きるセキュリティトラブルの傾向と対策
中小企業で繰り返されるトラブルは、ウイルスそのものより「運用ミス」が入口になっているケースが目立ちます。
代表的なパターンを整理すると次の通りです。
| よくあるトラブル | 起きる背景 | 初動対応のポイント |
|---|---|---|
| SNSの急なログイン不可・インサイト非表示 | 複数人で同じID・パスワードを共有し、各地から同時ログイン | いったん全員ログアウトし、パスワード即変更 |
| ブラウザに見覚えのない拡張・ツールバー | 無料ソフトのインストール時に余計な機能を許可 | 拡張機能の棚卸しと不要なものの削除 |
| PC動作が急に重く広告ポップアップが増加 | 無料アプリ・偽の更新通知から不要ソフトを実行 | ネットワーク切断のうえセキュリティソフトでスキャン |
私の視点で言いますと、これらは「技術の難しさ」ではなく「ルールを書いていない」ことが原因のことがほとんどです。パスワード共有禁止、インストール権限の制限、拡張機能の定期チェックだけでも、被害の土台はかなり削れます。
コンピューターウイルス対策を売上や信頼を守る最強の投資へと変える発想法
多くの企業でセキュリティは「コスト」と捉えられがちですが、現場で見ているとむしろ売上ストッパーを外すための投資です。なぜかというと、ウイルス被害が出た瞬間に止まるのは次の3つだからです。
- Webサイト経由の問い合わせや予約
- SNS広告やキャンペーンの配信
- 顧客データを使ったメール配信やフォロー
この3つは、そのまま売上の入口と信用の器です。
対策を投資に変えるコツは、費用ではなく「止まったときに失う売上」と「復旧にかかる人件費・機会損失」を一緒に見積もることです。1日SNS広告が止まるといくら逃しているか、問い合わせゼロの日が何日続くと赤字になるかを数字で出すと、月数千円〜数万円のセキュリティソフトやクラウドバックアップの費用は、むしろ安い保険に見えてきます。
ビジネスの成長には、多角的な視点と幅広い情報収集が欠かせません。セキュリティ対策だけでなく、様々な分野の知識が思わぬヒントになることもあります。日々の情報収集の一助として、こちらのメディアも参考になるかもしれません。
参考:工具男子新聞 –
相談や伴走支援を頼るべきタイミングと、社内だけで頑張りすぎない判断ポイント
「社内で何とかします」と言ったあと、手遅れになってから駆け込むケースも少なくありません。外部の専門家や支援サービスに相談すべきタイミングは、次のどれかに当てはまったときです。
- SNSやWebの運用担当が1人しかおらず、休日・退職で完全に止まる
- パスワードや利用サービスの一覧が紙や個人のExcelにしかない
- ウイルス対策ソフト任せで、運用ルールや教育を一度も設計していない
この段階なら、まだ「被害が出る前の整備」で済みます。
一方、すでに次の状態なら、迷わず早期にプロへ相談したほうが被害は小さくなります。
- 複数の端末で同時に不審な動作が出ている
- SNSやクラウドサービスで不正ログインの警告が増えた
- 偽のウイルス感染警告や怪しいポップアップが社内で連発している
ウイルスや不正アクセスは、放置すると「1台のトラブル」から「組織全体の停止」へ一気に広がります。早めに伴走してくれるパートナーを決めておくことが、攻めのデジタル活用を続ける最短ルートになります。
この記事の背景と信頼性
著者 – 伊藤 和則(nextlife事業部 責任者)
中小企業のWeb支援に関わって15年、4,000社以上の現場を見てきましたが、「セキュリティソフトを入れているから大丈夫」と言いながら、ウイルスの種類も症状も区別できていないケースを何度も見てきました。ファイル感染型やマクロ、ワーム、トロイの木馬、ランサムウェアの違いを曖昧にしたまま、メールやUSB、SNSを日常業務で使い続けている状態です。
私自身も、PCが急に重くなったり、見覚えのないブラウザ画面や偽警告が出て焦り、誤ってクリックして状況を悪化させかけた経験があります。SNS運用体制を構築している企業でも、私物PCや無料Wi-Fiからログインした一度の油断がきっかけで、パソコンとSNSが同時に止まり、売上と信用を失いかけた相談が後を絶ちません。
この記事では、そうした現場で繰り返し見てきた「つまずきポイント」を踏まえ、ウイルスの種類と感染経路を一枚の地図として整理し、「今すぐ社内でどこを直せばいいか」を判断できるようにすることを目的にしています。セキュリティを難しい専門論ではなく、明日からの運用を変えられる実務レベルに落とし込むために、この内容を書きました。
※情報セキュリティの公的情報は IPA(情報処理推進機構) も参考になります。
コンピューターウイルスの種類を増え方・侵入方法・目的で分類し、感染経路と症状を理解することで、セキュリティソフト頼みではなく運用面での対策が可能になります。
- コンピューターウイルスは種類ごとに目的・感染経路・症状が異なり、増え方や侵入方法で分類して理解することが効果的な対策につながります。
- セキュリティソフト任せではなく、メール添付の慎重さ、ネットワーク分離、無料ソフトの棚卸しといった運用レベルの穴を塞ぐことが、中小企業の実務では最も重要です。
- パソコンの動作の重さ、見覚えのないツールバー、身に覚えのないログイン履歴といった日常の小さな異変に気付く習慣が、被害を最小化する強力な防御になります。
Q. ウイルス、ワーム、トロイの木馬は何が違いますか?
Q. 無料ソフトやブラウザ拡張機能がウイルスと関連するのはなぜですか?
Q. パソコンが重い、ホームページが勝手に変わるのはウイルス感染の兆候ですか?
Q. ブラウザに表示される警告メッセージは本物ですか?
🔗 あわせて読みたい関連記事
 LINE予約システムの選び方と費用比較|導入手順と確認項目💡 結論(要点まとめ)LINE予約システムの仕組み、費用内訳、選び方を整理。LINE公式アカウントのメッセージ課金ルール…
 LINEで相手が友達追加したかわかる?知り合いかもの表示と確認の限界💡 結論(要点まとめ)LINEで相手が自分を友だち追加したか、確認できる範囲を公式仕様に基づいて解説。「知り合いかも?」…
 LINEトーク履歴の引き継ぎに失敗したときの復元条件と確認ポイント💡 結論(要点まとめ)LINEの機種変更でトーク履歴の引き継ぎに失敗した際の確認ポイントを整理。旧端末で履歴が見えるか、…
 LINE引き継ぎの2段階認証スキップとは?設定条件と認証時の確認順💡 結論(要点まとめ)LINEの「2段階認証をスキップ」はどんな時に設定が必要?電話番号や引き継ぎ方法による設定要否と旧…
 Threadsアカウント削除方法とインスタを残す手順・注意点💡 結論(要点まとめ)Threadsアカウントの削除方法を画面手順つきで解説。Instagramを残したままThread…
 LINEでマイクやカメラが使えない時の権限設定と確認手順💡 結論(要点まとめ)LINEの音声通話やビデオ通話で声が届かない・映像が映らない原因となるマイク・カメラの権限設定手順…
🧰 お困りごとの解決に
 TikTokコインをコンビニで安くチャージする方法TikTokコインをコンビニでチャージする全ルートを解説。ギフトカード・ブラウザ払い・各店別手順から、最安ルートの選び方…
 TikTok LiteのPayPay連携エラーの直し方TikTok Liteでポイント交換できないエラーの原因と解決策を解説。Wi-Fi切り替えや時間帯の工夫など、PayPa…
 TikTok Liteのアカウント削除とポイントの注意点TikTok Liteのアカウント削除時にポイントが即座に消滅する仕組み、本家アプリとの連動リスク、削除手順、トラブル時…
 Amazonの追跡ID「99」「DA」の意味と配送状況が更新されない時の対処AmazonのトラッキングIDはDA形式ならAmazon配送、数字形式なら各配送業者で、形式ごとに追跡先が異なります。配…
最近更新した記事
LINEで相手が友達追加したかわかる?知り合いかもの表示と確認の限界💡 結論(要点まとめ)LINEで相手が自分を友だち追加したか、確認できる範囲を公式仕様に基づいて解説。「知り合いかも?」…Threadsアカウント削除方法とインスタを残す手順・注意点💡 結論(要点まとめ)Threadsアカウントの削除方法を画面手順つきで解説。Instagramを残したままThread… YouTube Premiumの解約方法と手続き手順|決済ルート別の確認点💡 結論(要点まとめ)YouTube Premiumの解約手順をGoogle・Google Play・Apple別に解説…
 Instagram Viewsの確認手順とインサイト指標の違い💡 結論(要点まとめ)Instagramのインサイトで確認できる「Views(閲覧数)」の確認手順と計測定義を整理。リー…LINEでマイクやカメラが使えない時の権限設定と確認手順💡 結論(要点まとめ)LINEの音声通話やビデオ通話で声が届かない・映像が映らない原因となるマイク・カメラの権限設定手順…